Zoom Stealer: škodlivé rozšíření prohlížeče krade firemní data ze schůzek
Nálepky:
Bezpečnostní výzkumníci KOI objevili novou rozsáhlou kampaň škodlivých browser rozšíření, které cíleně sbírají citlivé informace o online schůzkách (např. Zoom, Teams, Google Meet) a budují databázi firemních meetingů a „meeting intelligence“.
Co se děje?
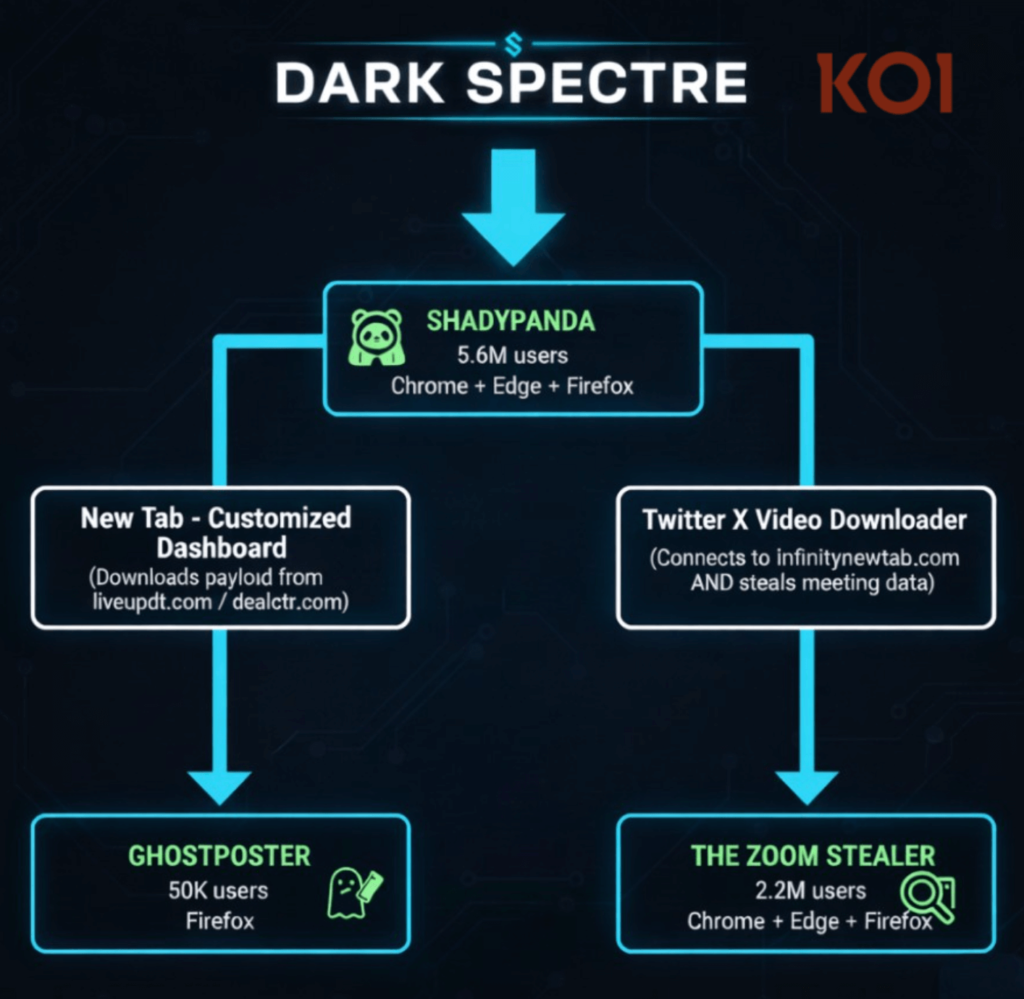
Kyberzločinci pod označením Zoom Stealer skrývají škodlivý kód v běžně vypadajících rozšířeních pro Chrome, Firefox i Edge. Tyto doplňky se chovají normálně a často slibují užitečné funkce (např. nahrávání zvuku nebo stahování videí), ale zároveň aktivně sbírají data o schůzkách – včetně URL odkazů, ID, hesel, názvů meetingů i jmen účastníků.
Rozsah kampaně
Celkem jde o 18 rozšíření, která byla stažena více než 2,2 milionu krát. Tyto kampaně jsou spojovány s jedním hrozebným aktérem s názvem DarkSpectre, který je pravděpodobně napojen na infrastrukturu v Číně a útočí už léta i v jiných škodlivých kampaních.
Co zloději dělají s daty?
Shromážděná data jsou odesílána zpět útočníkům v reálném čase, což může být:
- zdroj pro sociální inženýrství
- základ pro cílené firemní útoky
- nebo dokonce prodej přístupů či informací konkurenci
Co si pohlídat
Uživatelé by měli zkontrolovat nainstalovaná rozšíření a odstranit ta, která nepotřebují nebo která požadují široká oprávnění. Dávat si pozor na doplňky, které mají přístup k webům pro videokonference, je nyní obzvlášť důležité.
Pro více informací: https://www.koi.ai/blog/darkspectre-unmasking-the-threat-actor-behind-7-8-million-infected-browsers
Adam Heglas
Student se zájmem o IT, programování a kybernetickou bezpečnost. Baví mě se učit novým věcem a posouvat své schopnosti dál. Když zrovna nesedím u kódu, věnuji se fitness a počítačovým hrám.